
Ce que la nLPD suisse autorise et interdit quand on met des données clients dans une IA
La loi suisse n'interdit pas de confier des données clients à une IA. Elle pose des conditions : un contrat avec le fournisseur, un pays de destination reconnu ou des garanties, des clients informés, et une prudence particulière pour les données sensibles et les secrets professionnels. Ce qui tombe presque toujours hors du cadre, c'est le compte gratuit ou personnel d'un collaborateur. Et l'amende, jusqu'à CHF 250 000, vise la personne qui a décidé, pas l'entreprise.
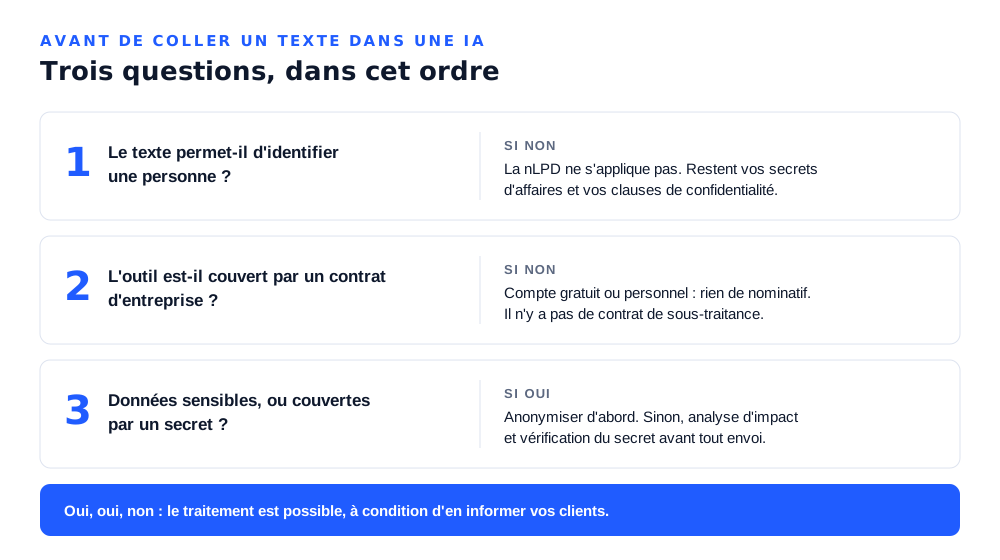
Un collaborateur colle dans un assistant d'IA le courriel d'un client mécontent et demande un projet de réponse. Le geste prend dix secondes et personne ne le voit. Juridiquement, il vient de se passer trois choses : des données personnelles ont été confiées à un prestataire, elles ont très probablement quitté la Suisse, et le client n'en sait rien. La nouvelle loi fédérale sur la protection des données, la nLPD, a un avis sur chacun de ces trois points.
Cet article donne les règles et les gestes. Il ne remplace pas un avis juridique sur un cas particulier.
La nLPD s'applique à l'IA, sans texte spécial
La loi est en vigueur depuis le 1er septembre 2023. Elle ne contient pas un mot sur l'intelligence artificielle, et c'est voulu : elle est rédigée sans référence à une technologie. Le Préposé fédéral à la protection des données et à la transparence (PFPDT) l'a rappelé dans une mise à jour du 8 mai 2025 : la loi « est directement applicable aux traitements de données basés sur l'IA ».
Deuxième point, souvent mal compris par les lecteurs habitués au RGPD : en droit suisse, une entreprise privée n'a pas besoin d'un consentement ni d'une base légale pour chaque traitement. Elle peut traiter des données personnelles tant qu'elle respecte les principes de l'article 6 : un traitement licite, conforme à la bonne foi, proportionné, et dont la finalité était reconnaissable pour la personne au moment de la collecte. Résumer le courriel d'un client pour lui répondre entre dans la finalité pour laquelle il vous a écrit. Verser tout votre fichier clients dans un outil « pour voir ce qu'il en sort » n'y entre pas.
Ce que la loi autorise, et à quelles conditions
Un fournisseur sous contrat
L'éditeur de votre outil d'IA est un sous-traitant au sens de l'article 9. La loi l'admet à quatre conditions. Un contrat doit le prévoir. Le sous-traitant ne fait que ce que vous auriez le droit de faire vous-même. Aucune obligation légale ou contractuelle de garder le secret ne s'y oppose. Et vous devez vous assurer qu'il est en mesure de garantir la sécurité des données. S'il fait lui-même appel à d'autres prestataires, il lui faut votre autorisation préalable.
C'est ici que se joue la différence entre les offres. Les offres professionnelles viennent avec un contrat de sous-traitance et un engagement écrit sur l'usage des données. OpenAI indique ne pas utiliser par défaut les données de ChatGPT Business, Enterprise, Edu et de son API pour entraîner ses modèles. Anthropic précise que l'entraînement sur les conversations ne concerne ni Claude for Work ni l'API. Microsoft écrit que les invites et les réponses de Copilot en entreprise ne servent pas à entraîner les modèles de base, et qu'il agit comme sous-traitant dans le cadre de son addendum de protection des données.
Les offres grand public fonctionnent autrement. Dans ChatGPT gratuit ou Plus, les conversations servent par défaut à améliorer les modèles, sauf si l'utilisateur désactive le réglage « Improve the model for everyone » dans les contrôles de données. Depuis le 28 août 2025, les comptes Claude Free, Pro et Max doivent choisir s'ils autorisent cet usage, avec une conservation de cinq ans pour ceux qui acceptent, contre trente jours sinon. Surtout, ces comptes sont régis par des conditions conclues entre l'éditeur et un particulier. Votre entreprise n'a signé aucun contrat de sous-traitance.
Un pays de destination reconnu, ou des garanties
L'article 16 permet de communiquer des données à l'étranger si le Conseil fédéral a constaté que l'État de destination assure un niveau de protection adéquat. Les pays de l'Union européenne figurent sur la liste. Les États-Unis y ont été ajoutés le 15 septembre 2024, mais uniquement pour les entreprises certifiées selon le Swiss-US Data Privacy Framework. La certification se vérifie en deux minutes sur la liste publique du cadre. À défaut, il faut des clauses contractuelles types : le PFPDT reconnaît celles de l'Union européenne. Certains éditeurs permettent aussi de garder les données en Europe : OpenAI le fait par exemple pour son API et ses clients Enterprise.
Des clients informés
L'article 19 oblige à indiquer aux personnes concernées la finalité du traitement, les catégories de destinataires et, si les données partent à l'étranger, le nom de l'État. En pratique, cela se règle dans votre déclaration de confidentialité : une ligne sur le recours à des prestataires d'IA, et les pays concernés. Le PFPDT ajoute une exigence pour les assistants conversationnels : l'utilisateur a le droit de savoir s'il parle ou écrit à une machine.
Ce qui est interdit, ou demande beaucoup plus de précautions
| Situation | Ce que dit la loi | En pratique |
|---|---|---|
| Courriel client dans l'offre d'entreprise, sous contrat | Sous-traitance admise (art. 9), étranger couvert (art. 16) | Possible, si la déclaration de confidentialité le mentionne |
| Le même courriel dans un compte gratuit ou personnel | Pas de contrat de sous-traitance, réutilisation possible des données | À interdire par écrit pour tout texte nominatif |
| Données de santé, poursuites, opinions, aide sociale | Données sensibles ; analyse d'impact si le risque est élevé (art. 22) | Anonymiser avant l'envoi, ou faire l'analyse avant de commencer |
| Dossier couvert par un secret professionnel ou une clause de confidentialité | La sous-traitance est exclue si le secret l'interdit (art. 9) ; révéler est punissable (art. 62) | Vérifier le contrat client et les règles de la profession avant tout envoi |
| L'IA décide seule d'un refus qui touche une personne | Décision individuelle automatisée (art. 21) : information, droit à une revue humaine | Garder une personne qui décide ; l'IA prépare, elle ne tranche pas |
| Texte réellement anonymisé | Hors du champ de la nLPD | Libre, sous réserve de vos secrets d'affaires |
L'analyse d'impact de l'article 22 est exigée quand le traitement est susceptible d'entraîner un risque élevé pour les personnes concernées. La loi donne comme exemple le traitement de données sensibles à grande échelle. Un cabinet médical qui veut faire résumer ses dossiers par une IA est dans ce cas. Une PME qui fait reformuler ses courriels commerciaux ne l'est pas.
L'amende vise une personne, pas l'entreprise
C'est la différence la plus nette avec le RGPD, qui sanctionne l'entreprise jusqu'à 20 millions d'euros ou 4 % du chiffre d'affaires mondial. L'article 61 de la nLPD punit d'une amende de CHF 250 000 au plus « les personnes privées » qui, intentionnellement, communiquent des données à l'étranger sans respecter l'article 16, confient un traitement à un sous-traitant sans remplir les conditions de l'article 9, ou ne respectent pas les exigences minimales de sécurité. Le PFPDT le précise : ce sont d'abord les personnes physiques qui sont visées, dirigeants compris. L'entreprise ne peut être condamnée à leur place que si l'amende ne dépasse pas CHF 50 000 et que l'enquête serait disproportionnée.
Seule l'intention est punie, pas la négligence. Mais les trois comportements visés sont exactement ceux qu'un usage non encadré de l'IA produit : un sous-traitant sans contrat, un transfert à l'étranger sans garantie, une sécurité que personne n'a vérifiée. Un dirigeant qui le sait et laisse faire aura du mal à plaider l'ignorance.
Les erreurs courantes
- Tout interdire. En mai 2023, Samsung a interdit les assistants d'IA à ses salariés après que des ingénieurs eurent collé du code source et des notes de réunion dans ChatGPT, selon Bloomberg. Dans une PME, l'interdiction totale déplace l'usage vers les téléphones personnels, où vous ne voyez plus rien. Les abonnements personnels passés en notes de frais montrent que cet usage existe déjà.
- Croire que « nos données restent en Suisse » suffit. L'hébergement ne dit rien du contrat, de l'usage des données par l'éditeur ni de ses propres sous-traitants.
- Confondre anonymiser et retirer le nom. « Le directeur de la seule pharmacie de tel village » reste une personne identifiable.
- Se croire trop petit. Les entreprises de moins de 250 collaborateurs sont dispensées du registre des activités de traitement, sauf traitement de données sensibles à grande échelle ou profilage à risque élevé. Elles ne sont dispensées de rien d'autre.
À retenir. La nLPD ne demande pas de renoncer à l'IA. Elle demande de savoir à qui vous confiez les données, où elles vont, et d'en avoir informé vos clients. Un outil sous contrat d'entreprise, un fournisseur certifié ou des clauses types, une ligne dans la déclaration de confidentialité : pour la plupart des usages de bureau, c'est suffisant. Les données sensibles et les secrets professionnels demandent un examen à part. Les comptes personnels, eux, ne passent jamais.
Pour les lecteurs français : le RGPD ajoute l'exigence d'une base légale pour chaque traitement et détaille le contenu du contrat de sous-traitance (article 28). Le raisonnement en trois questions reste le même.
Ce que vous pouvez faire cette semaine
- Dressez la liste des outils d'IA réellement utilisés, comptes personnels compris. Posez la question sans menace de sanction, sinon vous n'aurez pas la vraie liste.
- Pour chaque outil, vérifiez trois pièces : le contrat de sous-traitance, l'engagement écrit de ne pas entraîner les modèles sur vos données, et la certification de l'éditeur au Swiss-US Data Privacy Framework ou la présence de clauses types.
- Ajoutez la ligne manquante à votre déclaration de confidentialité : recours à des prestataires d'IA, pays de destination.
- Écrivez la règle en trois phrases et faites-la circuler : quel outil est autorisé, quelles données n'y entrent jamais, à qui poser la question en cas de doute.
L'ensemble tient en une demi-journée pour une entreprise de vingt personnes. Quant à l'abonnement professionnel, ce qui se facture ne pèse qu'environ 6 % du coût total de l'IA sur douze mois, comme le montrait notre calcul pour une entreprise de vingt personnes. C'est le prix du contrat qui vous manque aujourd'hui.
Sources : Loi fédérale sur la protection des données (LPD), RS 235.1, Fedlex · PFPDT, « La loi actuelle sur la protection des données est directement applicable à l'IA », 8 mai 2025 · PFPDT, IA et protection des données · PFPDT, communication de données à l'étranger · PFPDT, dispositions pénales · OpenAI, confidentialité des offres professionnelles · OpenAI, réglages de données de ChatGPT · OpenAI, résidence des données en Europe · Anthropic, mise à jour des conditions grand public, 28 août 2025 · Microsoft, protection des données d'entreprise dans Copilot · Forbes, d'après Bloomberg, interdiction de ChatGPT chez Samsung, mai 2023
Former votre équipe, sur vos propres dossiers
Huit semaines, douze participants par atelier, un cas d'usage de votre entreprise déployé puis mesuré. Le programme complet est envoyé par courriel, sans rendez-vous commercial.
Demander le programme